Domain virus-frei.de kaufen?
Wir ziehen mit dem Projekt
virus-frei.de um.
Sind Sie am Kauf der Domain
virus-frei.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain virus-frei.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
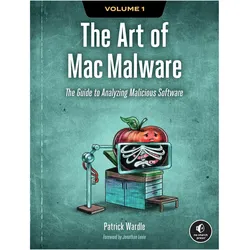
The Art of Mac Malware: The Guide to Analyzing Malicious Software, Fachbücher von Patrick WardleEin umfassender Leitfaden zu den Bedrohungen, denen Apple-Computer ausgesetzt sind, und dem grundlegenden Wissen, das erforderlich ist, um ein kompetenter Mac-Malware-Analyst zu werden. Verteidiger müssen vollständig verstehen, wie bösartige Software funktioniert, wenn sie hoffen, den zunehmend anspruchsvollen Bedrohungen, die heute Apple-Produkten gegenüberstehen, einen Schritt voraus zu sein. "Die Kunst der Mac-Malware: Der Leitfaden zur Analyse bösartiger Software" ist ein umfassendes Handbuch, um diese schädlichen Programme zu entschlüsseln und zu sehen, was sich darin verbirgt. Entdecken Sie die Geheimnisse von Hintertüren von Nationalstaaten, zerstörerischem Ransomware und subversiven Kryptowährungsminern, während Sie deren Infektionsmethoden, Persistenzstrategien und heimtückische Fähigkeiten aufdecken. Arbeiten Sie dann mit grundlegenden Reverse-Engineering-Tools, um eingebettete Strings zu extrahieren und zu entschlüsseln, geschützte Mach-O-Malware zu entpacken und sogar Binärcode zu rekonstruieren. Als Nächstes werden Sie mit einem Debugger die Malware Schritt für Schritt ausführen, um genau zu entdecken, wie sie funktioniert. Im letzten Abschnitt des Buches setzen Sie diese Lektionen in die Praxis um, indem Sie ein komplexes Mac-Malware-Muster selbst analysieren. Sie werden lernen: - Häufige Infektionsvektoren, Persistenzmechanismen und Payloads zu erkennen, die von Mac-Malware genutzt werden - Unbekannte Proben zu triagieren, um sie schnell als harmlos oder bösartig zu klassifizieren - Mit statischen Analysetools, einschliesslich Disassembler, zu arbeiten, um bösartige Skripte und kompilierte Binärdateien zu studieren - Dynamische Analysetools wie Überwachungswerkzeuge und Debugger zu nutzen, um weitere Einblicke in anspruchsvolle Bedrohungen zu gewinnen - Anti-Analyse-Techniken, die darauf abzielen, Ihre Analyseversuche zu vereiteln, schnell zu identifizieren und zu umgehen Patrick Wardle, ein ehemaliger NSA-Hacker und derzeitiger führender Experte im Bereich der macOS-Bedrohungsanalyse, verwendet reale Beispiele aus seiner ursprünglichen Forschung. "Die Kunst der Mac-Malware: Der Leitfaden zur Analyse bösartiger Software" ist die definitive Ressource im Kampf gegen diese immer häufigeren und heimtückischen, auf Apple fokussierten Bedrohungen.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Hat Avast Free Antivirus eine Firewall?
Hat Avast Free Antivirus eine Firewall? Ja, Avast Free Antivirus verfügt über eine integrierte Firewall, die Ihren Computer vor unerwünschten Netzwerkangriffen schützt. Die Firewall überwacht den Datenverkehr auf Ihrem Computer und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um Ihre Sicherheitspräferenzen zu erfüllen. Die Firewall von Avast Free Antivirus bietet eine zusätzliche Schutzebene neben dem Virenschutz und anderen Sicherheitsfunktionen der Software. **
-
Welche Antivirus-Software empfehlen Sie für den Schutz vor Malware und Viren? Warum?
Ich empfehle die Verwendung von Avast, da es eine umfassende Schutzfunktion bietet und regelmäßig aktualisiert wird. Außerdem ist es benutzerfreundlich und ressourcenschonend. Es hat sich als zuverlässiges Programm erwiesen, um Malware und Viren effektiv zu bekämpfen. **
-
Ist Avast Free Antivirus wirklich eine Bedrohung?
Nein, Avast Free Antivirus ist keine Bedrohung. Es handelt sich um eine legitime und beliebte Antivirensoftware, die entwickelt wurde, um Ihren Computer vor Viren und anderen schädlichen Programmen zu schützen. Es gibt jedoch einige Bedenken hinsichtlich der Datensammlung und des Datenschutzes durch Avast, daher ist es wichtig, die Datenschutzrichtlinien zu lesen und gegebenenfalls Einstellungen anzupassen. **
-
Benennt der Antivirus den Virus?
Ja, ein Antivirus-Programm erkennt und benennt den Virus. Es analysiert den Code des Virus und vergleicht ihn mit einer Datenbank von bekannten Viren, um festzustellen, um welche Art von Virus es sich handelt. Basierend auf dieser Analyse gibt das Antivirus-Programm dem Virus einen Namen. **


Verträgt sich Avast Free Antivirus mit ZoneAlarm Firewall?
Ja, Avast Free Antivirus und ZoneAlarm Firewall sind grundsätzlich kompatibel und können zusammen verwendet werden. Es kann jedoch zu Konflikten kommen, wenn beide Programme gleichzeitig versuchen, bestimmte Aktionen auszuführen. In solchen Fällen müssen möglicherweise einige Einstellungen angepasst werden, um die Konflikte zu beheben. Es wird empfohlen, die Dokumentation beider Programme zu konsultieren oder den technischen Support zu kontaktieren, um weitere Informationen zu erhalten. **
Welche Antivirus-Programme empfehlen Sie für den Schutz meines Computers vor Malware und Viren? Sind kostenlose Antivirus-Programme genauso wirksam wie kostenpflichtige?
Ich empfehle Avast, Bitdefender und Kaspersky als zuverlässige Antivirus-Programme. Kostenlose Antivirus-Programme können eine gute Grundabsicherung bieten, aber kostenpflichtige Programme bieten oft zusätzliche Funktionen und einen besseren Schutz vor neuen Bedrohungen. Letztendlich hängt die Wirksamkeit jedoch von der individuellen Nutzung und den Bedürfnissen des Nutzers ab. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Hat Avast Free Antivirus eine Firewall?
Hat Avast Free Antivirus eine Firewall? Ja, Avast Free Antivirus verfügt über eine integrierte Firewall, die Ihren Computer vor unerwünschten Netzwerkangriffen schützt. Die Firewall überwacht den Datenverkehr auf Ihrem Computer und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um Ihre Sicherheitspräferenzen zu erfüllen. Die Firewall von Avast Free Antivirus bietet eine zusätzliche Schutzebene neben dem Virenschutz und anderen Sicherheitsfunktionen der Software. **
-
Welche Antivirus-Software empfehlen Sie für den Schutz vor Malware und Viren? Warum?
Ich empfehle die Verwendung von Avast, da es eine umfassende Schutzfunktion bietet und regelmäßig aktualisiert wird. Außerdem ist es benutzerfreundlich und ressourcenschonend. Es hat sich als zuverlässiges Programm erwiesen, um Malware und Viren effektiv zu bekämpfen. **
Ähnliche Suchbegriffe für Malicious
-
The Art of Mac Malware: The Guide to Analyzing Malicious Software, Fachbücher von Patrick WardleEin umfassender Leitfaden zu den Bedrohungen, denen Apple-Computer ausgesetzt sind, und dem grundlegenden Wissen, das erforderlich ist, um ein kompetenter Mac-Malware-Analyst zu werden. Verteidiger müssen vollständig verstehen, wie bösartige Software funktioniert, wenn sie hoffen, den zunehmend anspruchsvollen Bedrohungen, die heute Apple-Produkten gegenüberstehen, einen Schritt voraus zu sein. "Die Kunst der Mac-Malware: Der Leitfaden zur Analyse bösartiger Software" ist ein umfassendes Handbuch, um diese schädlichen Programme zu entschlüsseln und zu sehen, was sich darin verbirgt. Entdecken Sie die Geheimnisse von Hintertüren von Nationalstaaten, zerstörerischem Ransomware und subversiven Kryptowährungsminern, während Sie deren Infektionsmethoden, Persistenzstrategien und heimtückische Fähigkeiten aufdecken. Arbeiten Sie dann mit grundlegenden Reverse-Engineering-Tools, um eingebettete Strings zu extrahieren und zu entschlüsseln, geschützte Mach-O-Malware zu entpacken und sogar Binärcode zu rekonstruieren. Als Nächstes werden Sie mit einem Debugger die Malware Schritt für Schritt ausführen, um genau zu entdecken, wie sie funktioniert. Im letzten Abschnitt des Buches setzen Sie diese Lektionen in die Praxis um, indem Sie ein komplexes Mac-Malware-Muster selbst analysieren. Sie werden lernen: - Häufige Infektionsvektoren, Persistenzmechanismen und Payloads zu erkennen, die von Mac-Malware genutzt werden - Unbekannte Proben zu triagieren, um sie schnell als harmlos oder bösartig zu klassifizieren - Mit statischen Analysetools, einschliesslich Disassembler, zu arbeiten, um bösartige Skripte und kompilierte Binärdateien zu studieren - Dynamische Analysetools wie Überwachungswerkzeuge und Debugger zu nutzen, um weitere Einblicke in anspruchsvolle Bedrohungen zu gewinnen - Anti-Analyse-Techniken, die darauf abzielen, Ihre Analyseversuche zu vereiteln, schnell zu identifizieren und zu umgehen Patrick Wardle, ein ehemaliger NSA-Hacker und derzeitiger führender Experte im Bereich der macOS-Bedrohungsanalyse, verwendet reale Beispiele aus seiner ursprünglichen Forschung. "Die Kunst der Mac-Malware: Der Leitfaden zur Analyse bösartiger Software" ist die definitive Ressource im Kampf gegen diese immer häufigeren und heimtückischen, auf Apple fokussierten Bedrohungen.38,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Avast Free Antivirus wirklich eine Bedrohung?
Nein, Avast Free Antivirus ist keine Bedrohung. Es handelt sich um eine legitime und beliebte Antivirensoftware, die entwickelt wurde, um Ihren Computer vor Viren und anderen schädlichen Programmen zu schützen. Es gibt jedoch einige Bedenken hinsichtlich der Datensammlung und des Datenschutzes durch Avast, daher ist es wichtig, die Datenschutzrichtlinien zu lesen und gegebenenfalls Einstellungen anzupassen. **
-
Benennt der Antivirus den Virus?
Ja, ein Antivirus-Programm erkennt und benennt den Virus. Es analysiert den Code des Virus und vergleicht ihn mit einer Datenbank von bekannten Viren, um festzustellen, um welche Art von Virus es sich handelt. Basierend auf dieser Analyse gibt das Antivirus-Programm dem Virus einen Namen. **
-
Verträgt sich Avast Free Antivirus mit ZoneAlarm Firewall?
Ja, Avast Free Antivirus und ZoneAlarm Firewall sind grundsätzlich kompatibel und können zusammen verwendet werden. Es kann jedoch zu Konflikten kommen, wenn beide Programme gleichzeitig versuchen, bestimmte Aktionen auszuführen. In solchen Fällen müssen möglicherweise einige Einstellungen angepasst werden, um die Konflikte zu beheben. Es wird empfohlen, die Dokumentation beider Programme zu konsultieren oder den technischen Support zu kontaktieren, um weitere Informationen zu erhalten. **
-
Welche Antivirus-Programme empfehlen Sie für den Schutz meines Computers vor Malware und Viren? Sind kostenlose Antivirus-Programme genauso wirksam wie kostenpflichtige?
Ich empfehle Avast, Bitdefender und Kaspersky als zuverlässige Antivirus-Programme. Kostenlose Antivirus-Programme können eine gute Grundabsicherung bieten, aber kostenpflichtige Programme bieten oft zusätzliche Funktionen und einen besseren Schutz vor neuen Bedrohungen. Letztendlich hängt die Wirksamkeit jedoch von der individuellen Nutzung und den Bedürfnissen des Nutzers ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.